在使用百度UEditor富文本編輯器時,許多開發者可能會遇到兩個常見問題:一是編輯器提示“服務器不允許上傳類型的圖片”,二是如何配置UEditor以支持將圖片上傳到獨立的文件服務器或對象存儲。本文將詳細解析這兩個問題的成因,并提供從基礎到進階的完整解決方案,特別是涉及互聯網域名及注冊服務的相關配置。
問題一:服務器不允許上傳類型的圖片
此錯誤通常源于UEditor的后端配置限制了可上傳的圖片文件類型(擴展名)或MIME類型。
核心原因:
1. 配置文件限制:UEditor的后端處理程序(如config.json、Uploader.class.php等)中預設的allowFiles列表可能不包含您嘗試上傳的圖片格式。
2. 服務器安全策略:Web服務器(如Nginx、Apache)或應用程序框架可能設置了全局的文件上傳類型過濾規則,與UEditor的配置沖突。
3. 文件頭校驗:部分嚴格的后端程序不僅校驗擴展名,還會校驗文件的真實類型(通過文件頭信息),如果文件被損壞或偽裝,也會被拒絕。
標準解決方案:
1. 定位并修改后端配置文件:找到UEditor服務端對應的配置文件。例如,在PHP版本中,通常是php/config.json。
`json
{
"imageAllowFiles": [".png", ".jpg", ".jpeg", ".gif", ".bmp", ".webp"] // 確保所需格式在此數組中
}
`
將您需要上傳的圖片格式(如.webp, .heic等)添加到imageAllowFiles數組中。
- 檢查服務器MIME類型:確保您的Web服務器(如Nginx)的
mime.types文件包含了對應擴展名的MIME類型定義。 - 同步修改其他配置:檢查并可能修改
scrawlAllowFiles、videoAllowFiles等相關上傳項的配置。 - 重啟服務:修改配置文件后,重啟Web服務器或后端應用以使更改生效。
問題二:配置UEditor上傳至獨立服務器(含域名配置)
默認情況下,UEditor將文件上傳到其所在的同一臺應用服務器。但在生產環境中,我們通常希望將圖片、視頻等靜態資源上傳到獨立的文件服務器、CDN或云存儲(如阿里云OSS、騰訊云COS、自建MinIO服務器),并通過獨立的互聯網域名進行訪問。
核心配置思路:
UEditor的上傳路徑主要由后端處理程序控制。配置獨立服務器的核心是修改后端代碼,使其將文件保存到目標服務器,并返回一個可通過公網訪問的獨立域名URL。
詳細步驟(以PHP版本上傳至自建文件服務器為例):
- 準備獨立文件服務器與域名:
- 確保您有一臺獨立的服務器(或存儲服務)用于存放文件,并為其配置了一個互聯網可訪問的域名(例如
static.yourcompany.com)。此域名需在域名注冊服務商處完成注冊、解析和備案(根據地區法規要求)。
- 在該服務器上部署文件接收和存儲服務(可以是一個簡單的HTTP API,或直接使用FTP/SFTP、云存儲SDK)。
- 修改UEditor后端上傳處理器:
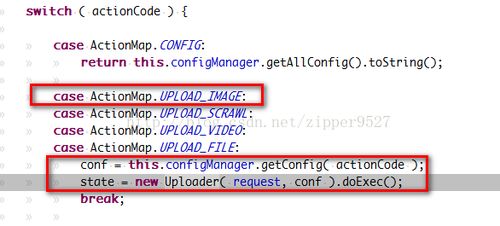
- 找到處理圖片上傳的PHP文件(如
php/uploader.php)。
* 關鍵修改點:
a. 保存邏輯:將文件內容通過HTTP POST、FTP或SDK上傳到您的獨立文件服務器,而不是本地$<em>SERVER['DOCUMENT</em>ROOT']路徑。
b. 返回URL:將返回給編輯器的url字段值,從本地相對路徑改為完整的獨立域名URL。
* 示例代碼片段(概念性):
`php
// 假設使用HTTP POST上傳到獨立服務器
$remoteServerUrl = 'http://static.yourcompany.com/uploadapi.php';
$ch = curlinit($remoteServerUrl);
curlsetopt($ch, CURLOPTPOST, true);
curlsetopt($ch, CURLOPTPOSTFIELDS, ['file' => new CURLFile($filePath)]);
curlsetopt($ch, CURLOPTRETURNTRANSFER, true);
$response = curlexec($ch);
curlclose($ch);
$responseData = json_decode($response, true);
// 假設獨立服務器返回{“code”: 0, “url”: “http://static.yourcompany.com/2024/10/abc.jpg”}
if($responseData['code'] == 0) {
$info['url'] = $responseData['url']; // 這是關鍵,返回帶獨立域名的完整URL
$info['state'] = 'SUCCESS';
} else {
$info['state'] = $responseData['msg'];
}
`
- 前端配置(可選):
- 在前端實例化UEditor時,通常無需額外配置
serverUrl指向獨立服務器,因為上傳請求仍發送到您的應用后端,再由后端“中轉”或直傳到獨立服務器。但如果您的架構是前端直傳(更高效),則需要修改serverUrl并處理跨域(CORS)和身份驗證問題。
- 處理跨域與安全:
- 如果采用前端直傳模式,必須在獨立文件服務器上正確配置CORS策略,允許您的編輯器所在網頁域名進行跨域請求。
- 務必實施嚴格的身份驗證(如上傳Token、簽名)和文件類型、大小校驗,防止惡意上傳。
- 測試與驗證:
- 完成配置后,在編輯器中嘗試上傳一張允許格式的圖片。
- 上傳成功后,檢查編輯器插入的圖片
src屬性,它應該是類似于http://static.yourcompany.com/xxx.jpg的獨立域名URL,而非/ueditor/php/upload/xxx.jpg這樣的本地路徑。
- 檢查獨立文件服務器上是否確實收到了該文件。
###
解決UEditor上傳問題的關鍵在于理解其前后端交互機制。對于“類型不允許”錯誤,重點檢查后端配置的白名單。而對于上傳至獨立服務器的需求,核心在于改造后端上傳處理邏輯,實現文件向目標服務器的傳輸并返回正確的公網可訪問URL。在整個過程中,擁有一個正確注冊和解析的互聯網域名是使靜態資源可被公眾訪問的基礎前提。通過以上步驟,您可以靈活、安全地將UEditor集成到現代分布式Web架構中。